Inhalt zusammenfassen mit:


Deepfake-Anrufe erkennen und abwehren: So schützt Ihr KI-Telefonassistent vor Voice-Fraud
Ein Anruf vom Geschäftsführer, dringend, vertraulich — bitte überweisen Sie sofort 180.000 Euro an den neuen Lieferanten. Die Stimme klingt perfekt. Der Tonfall stimmt. Nur: Es ist nicht Ihr Chef. Es ist eine KI-generierte Stimme, die aus drei Sekunden eines Podcasts geklont wurde. Willkommen in der Realität von Voice-Fraud im Jahr 2026.
Die Bedrohung durch Deepfake-Stimmen ist keine Science-Fiction mehr — sie kostet Unternehmen weltweit Milliarden. Allein in den USA beliefen sich die Verluste durch Deepfake-Betrug 2025 auf 1,1 Milliarden US-Dollar, eine Verdreifachung gegenüber dem Vorjahr. Täglich werden rund 400 Unternehmen Ziel von CEO-Deepfake-Angriffen. Und das menschliche Ohr? Erkennt KI-generierte Stimmen in nur 0,1 Prozent der Fälle korrekt.
Für Unternehmen, die bereits einen KI-Telefonassistenten einsetzen oder einführen möchten, stellt sich eine zentrale Frage: Wie kann dieselbe Technologie, die Anrufe automatisiert, gleichzeitig vor stimmbasiertem Betrug schützen?
Warum Voice-Fraud 2026 so gefährlich ist
Die Technologie hinter Voice-Cloning hat sich in den letzten 18 Monaten dramatisch weiterentwickelt. Was früher Minuten an hochwertigem Audiomaterial erforderte, funktioniert heute mit drei Sekunden — etwa aus einer Konferenzaufzeichnung, einem YouTube-Video oder einem LinkedIn-Podcast. Die Erfolgsquote ist erschreckend: 77 Prozent der Opfer von Voice-Clone-Betrug verloren tatsächlich Geld.
Die Angriffsmuster haben sich professionalisiert. Betrüger kombinieren geklonte Stimmen mit gespooften Telefonnummern und recherchierten Unternehmensdetails. Der bisher größte dokumentierte Fall: Ein Mitarbeiter in Hongkong überwies nach einem Deepfake-Videocall 25,6 Millionen US-Dollar an Kriminelle.
Die drei häufigsten Angriffsszenarien
Im Geschäftsumfeld dominieren drei Deepfake-Szenarien, die jedes Unternehmen kennen sollte:
- CEO-Fraud per Telefon: Angreifer klonen die Stimme der Geschäftsführung und rufen Mitarbeiter in der Buchhaltung an. Die Masche setzt auf Autorität und künstliche Dringlichkeit — "Das muss vor dem Board-Meeting durch sein."
- Lieferanten-Betrug: Eine geklonte Stimme des bekannten Ansprechpartners bei einem Zulieferer bittet um Änderung der Bankverbindung. Klassischer Business-Email-Compromise, aber per Telefon und damit schwerer zu dokumentieren.
- Kunden-Identitätsdiebstahl: Betrüger rufen mit geklonter Kundenstimme bei Ihrem Support an und lassen Kontodaten, Lieferadressen oder Passwörter ändern.
Deepfake-Angriffe in Zahlen: Die Bedrohungslage 2026
Um das Ausmaß der Bedrohung zu verstehen, lohnt ein Blick auf die aktuellen Zahlen. Der Deepfake-Anteil an allen globalen Betrugsversuchen ist von 0,1 Prozent im Jahr 2022 auf 6,5 Prozent in 2025 gestiegen — ein Anstieg um das 65-Fache in nur drei Jahren. Besonders beunruhigend: Die Vishing-Angriffe (Voice Phishing) mit KI-geklonten Stimmen explodierten im ersten Quartal 2025 um 1.633 Prozent gegenüber dem Vorquartal.
Für Deutschland und den DACH-Raum gibt es zwar weniger öffentlich dokumentierte Fälle, aber die Dunkelziffer ist hoch. Viele Unternehmen melden Betrugsversuche nicht, um Reputationsschäden zu vermeiden. Branchenexperten schätzen, dass deutsche Mittelständler besonders gefährdet sind, weil sie oft über weniger formalisierte Freigabeprozesse verfügen als Konzerne, gleichzeitig aber hohe Transaktionsvolumen bewegen.
Ein weiterer Faktor: Die Einstiegshürde für Angreifer sinkt kontinuierlich. Open-Source-Voice-Cloning-Tools sind frei verfügbar, und kommerzielle Dienste bieten Stimmklonierung für wenige Dollar an. Das bedeutet, dass nicht nur hochprofessionelle Kriminelle, sondern auch Gelegenheitsbetrüger Zugang zu dieser Technologie haben.
Warum technische Erkennung allein nicht reicht
Viele Unternehmen suchen nach dem einen Tool, das Deepfakes zuverlässig erkennt. Die Realität ist ernüchternd: Aktuelle KI-Erkennungstools verlieren unter realen Bedingungen 45 bis 50 Prozent ihrer Laborgenauigkeit. Hintergrundgeräusche, Kompression durch Telefonleitungen und unterschiedliche Codecs machen die Echtzeit-Erkennung während eines Telefonats extrem unzuverlässig.
Die Erkenntnis der Sicherheitsexperten lautet daher: Die Verteidigung ist ein Prozess, kein Produkt. Technische Erkennung kann ein Baustein sein, aber ohne organisatorische Kontrollen bleibt jedes Unternehmen verwundbar.
Der Fünf-Schichten-Schutz gegen Voice-Fraud
Ein wirksamer Schutz gegen Deepfake-Anrufe kombiniert fünf Verteidigungsschichten. Jede einzelne reduziert das Risiko — zusammen machen sie erfolgreiche Angriffe nahezu unmöglich.
Schicht 1: Verifizierungsprotokolle bei jedem kritischen Anruf
Die wichtigste Maßnahme ist gleichzeitig die einfachste: Jede telefonische Anweisung, die Geld, Zugangsdaten oder sensible Daten betrifft, wird über einen zweiten, vorab festgelegten Kanal bestätigt. Ruft der Geschäftsführer an und fordert eine Überweisung? Dann bestätigt ein Mitarbeiter per internem Chat, SMS an die hinterlegte Nummer oder persönlich — niemals über denselben Kanal.
Ein moderner KI-Telefonassistent mit Sicherheitsprotokollen kann diesen Prozess automatisieren: Bei bestimmten Schlüsselwörtern oder Aktionen — etwa einer Bankverbindungsänderung — löst der Voice Agent automatisch einen Verifizierungsworkflow aus, bevor die Aktion ausgeführt wird.
Schicht 2: Vier-Augen-Prinzip für Finanztransaktionen
Kein einzelner Anruf — egal wie überzeugend — sollte jemals ausreichen, um eine Zahlung über einem definierten Schwellenwert auszulösen. Unternehmen wie die Zahnarztpraxis Dr. Weber in München setzen dafür ein einfaches aber wirksames System ein: Jede Ausgabe über 5.000 Euro benötigt die Freigabe von zwei Personen, und telefonische Zahlungsanweisungen werden grundsätzlich als Ticket erfasst, nie direkt ausgeführt.
Schicht 3: KI-gestützte Anrufanalyse in Echtzeit
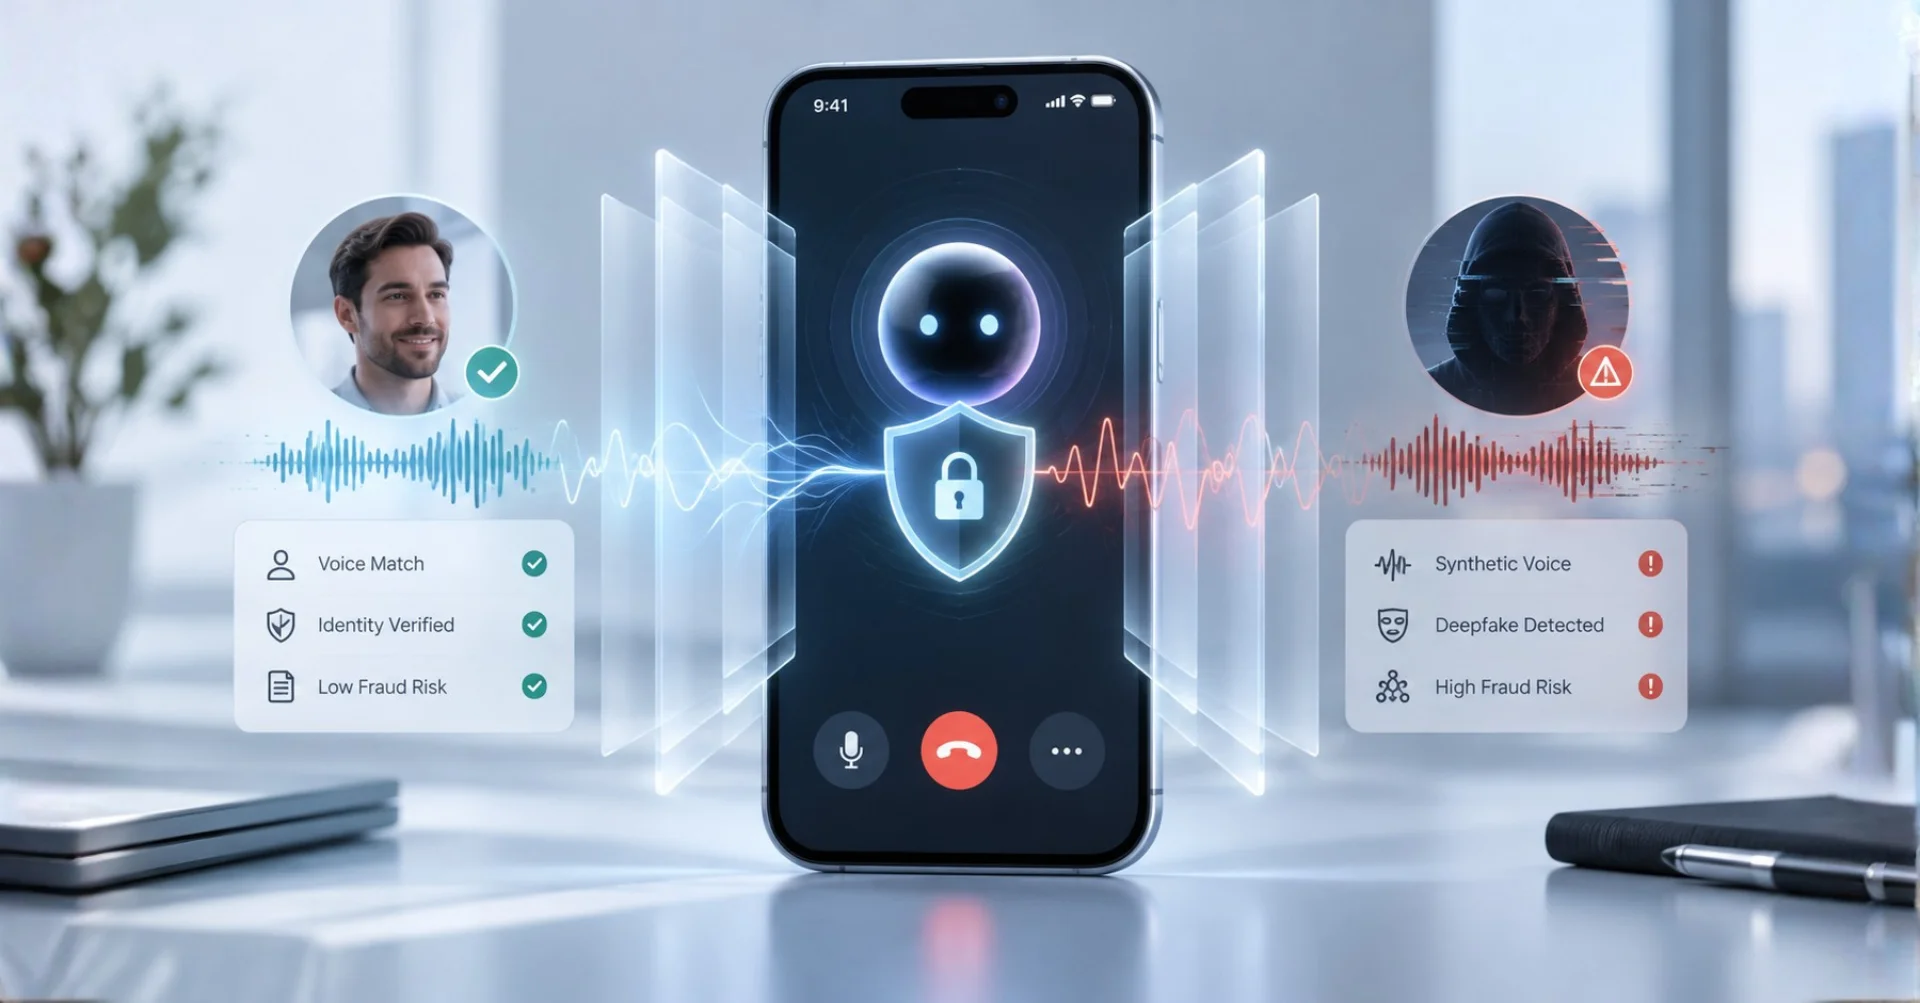
Hier zeigt sich der Vorteil eines intelligenten Telefonassistenten gegenüber einem herkömmlichen Telefonsystem. Plattformen wie Famulor können Stimmmuster analysieren und Mid-Call-Tools nutzen, um verdächtige Anrufe automatisch zu flaggen. Das funktioniert über mehrere Signale:
- Caller-ID-Verifizierung: Stimmt die angezeigte Nummer mit der hinterlegten Kontaktnummer überein?
- Verhaltensanalyse: Erzeugt der Anrufer künstliche Dringlichkeit? Weicht er bei Rückfragen aus?
- Automatische Eskalation: Bei Verdachtsmomenten leitet der KI-Agent den Anruf an einen menschlichen Mitarbeiter weiter — mit einer Warnung im Dashboard.
Schicht 4: Mitarbeiterschulung und Sicherheitskultur
Die beste Technologie nützt wenig, wenn Mitarbeiter nicht wissen, worauf sie achten sollen. Regelmäßige Schulungen zu den aktuellen Betrugsmaschen sind unverzichtbar. Besonders wichtig: Jeder Mitarbeiter — auch Praktikanten und neue Kollegen — muss wissen, dass er das Recht hat, einen Verifizierungsprozess auszulösen, selbst wenn der Anrufer behauptet, der Vorstand zu sein.
Der zentrale Merksatz für jedes Team: Dringlichkeit ist das Warnsignal, nicht die Stimme. Echte Geschäftsführer haben Verständnis für Sicherheitsprozesse. Betrüger setzen auf Zeitdruck.
Schicht 5: Technische Infrastruktur absichern
Die letzte Schicht betrifft die technische Basis: Phishing-resistente Multifaktor-Authentifizierung (MFA) für alle Systeme, die Zahlungen oder sensible Änderungen ermöglichen. Passkeys statt SMS-Codes. Und eine klare Trennung zwischen dem Kanal, über den eine Anweisung kommt, und dem Kanal, über den sie bestätigt wird.
Wie ein KI-Telefonassistent aktiv vor Deepfake-Betrug schützt
Ein professionell konfigurierter KI-Telefonassistent ist nicht nur ein Automatisierungstool — er ist ein aktiver Sicherheitsbaustein. So funktioniert der Schutz in der Praxis:
| Schutzfunktion | Wie es funktioniert | Ergebnis |
|---|---|---|
| Automatische Caller-ID-Prüfung | Abgleich der eingehenden Nummer mit der hinterlegten Kontaktdatenbank | Unbekannte oder gespoofte Nummern werden sofort gekennzeichnet |
| Mid-Call-Verifizierung | Bei sensiblen Aktionen fordert der Agent eine Bestätigung über einen zweiten Kanal an | Kein einseitiger Telefonkanal kann Schaden anrichten |
| PII-Redaktion | Personenbezogene Daten werden im Transkript automatisch maskiert | Selbst bei erfolgreicher Täuschung werden sensible Daten nicht preisgegeben |
| Automatische Weiterleitung | Verdächtige Anrufe werden an geschulte Mitarbeiter eskaliert | Mensch-in-the-Loop bei jedem Verdachtsfall |
| Lückenlose Protokollierung | Jeder Anruf wird transkribiert und mit Metadaten versehen | Forensische Nachvollziehbarkeit bei Vorfällen |
Famulor bietet all diese Funktionen als integrierte Plattform — mit DSGVO-konformer PII-Redaktion, EU-Hosting und konfigurierbaren Mid-Call-Tools, die Verifizierungsworkflows automatisch auslösen.
Praxisbeispiel: Wie ein mittelständisches Unternehmen Voice-Fraud verhindert
Die Möbelmanufaktur Richter aus Bielefeld, 45 Mitarbeiter, erhielt im April 2026 einen Anruf von "ihrem Steuerberater" mit der Bitte, die Kontoverbindung für die nächste Honorarrechnung zu aktualisieren. Die Stimme klang authentisch, die Nummer war gespooft.
Da Richter seit Anfang 2026 Famulor als Telefonassistenten einsetzt, wurde der Anruf zunächst vom KI-Agenten entgegengenommen. Der Agent erkannte, dass die Anfrage eine Bankverbindungsänderung betraf, und leitete automatisch zwei Aktionen ein: Erstens informierte er den Anrufer, dass Bankdatenänderungen nur schriftlich über den verifizierten E-Mail-Kanal möglich sind. Zweitens sendete das System eine Benachrichtigung an die Buchhaltung mit dem Hinweis auf den Änderungsversuch.
Die Buchhalterin rief den echten Steuerberater über die hinterlegte Nummer zurück — und erfuhr, dass dieser nie angerufen hatte. Der Betrugsversuch wurde abgewehrt, bevor ein Schaden entstehen konnte.
Kosten von Voice-Fraud vs. Kosten der Prävention
Die Investition in Schutzmaßnahmen steht in keinem Verhältnis zu den potenziellen Verlusten. Ein Vergleich:
| Kostenposition | Voice-Fraud-Schaden (Durchschnitt) | Präventionskosten (jährlich) |
|---|---|---|
| Direkter finanzieller Verlust | 50.000–250.000 € pro Vorfall | — |
| Forensische Untersuchung | 15.000–40.000 € | — |
| Reputationsschaden | Nicht bezifferbar | — |
| KI-Telefonassistent mit Sicherheitsfeatures | — | ab 1.200 € (Famulor) |
| Mitarbeiterschulung (2× jährlich) | — | 2.000–5.000 € |
| Verifizierungsprozesse implementieren | — | Einmalig 1–2 Arbeitstage |
Ein einzelner erfolgreicher Deepfake-Angriff kann das Hundertfache der jährlichen Präventionskosten verursachen. Die Frage ist nicht, ob sich Prävention lohnt, sondern ob Sie es sich leisten können, darauf zu verzichten.
Berechne deinen ROI durch automatisierte Anrufe
Erfahre, wie viel du durch KI-gesteuerte Voice Agents jeden Monat sparen kannst.
ROI Ergebnis
ROI 0%
Ohne Kreditkarte
Checkliste: Voice-Fraud-Schutz in 7 Tagen implementieren
Unabhängig von Ihrer Unternehmensgröße können Sie innerhalb einer Woche grundlegende Schutzmaßnahmen einführen:
- Tag 1–2: Definieren Sie Schwellenwerte für Finanztransaktionen, ab denen eine Zwei-Faktor-Bestätigung obligatorisch ist.
- Tag 2–3: Erstellen Sie eine Liste aller Kontaktpersonen mit verifizierten Telefonnummern und E-Mail-Adressen. Hinterlegen Sie diese in Ihrem CRM oder Ihrem KI-Telefonassistenten.
- Tag 3–4: Konfigurieren Sie Ihren KI-Telefonassistenten mit Mid-Call-Verifizierungsregeln für sensible Aktionen.
- Tag 4–5: Führen Sie eine 30-minütige Schulung für alle Mitarbeiter durch — Fokus auf das Erkennen von Dringlichkeitstaktiken und das Recht, Verifizierung zu verlangen.
- Tag 5–6: Aktivieren Sie PII-Redaktion und Anrufprotokollierung in Ihrem Telefonsystem.
- Tag 6–7: Testen Sie den gesamten Prozess mit einem simulierten Social-Engineering-Anruf.
Branchenspezifische Risiken: Wer ist besonders gefährdet?
Voice-Fraud betrifft grundsätzlich jedes Unternehmen mit Telefonkommunikation, aber bestimmte Branchen stehen besonders im Fadenkreuz.
Finanzdienstleister und Steuerberater: Regelmäßige Überweisungen in fünf- bis sechsstelliger Höhe machen sie zu attraktiven Zielen. Ein Steuerberatungsbüro in Stuttgart berichtet von drei Deepfake-Versuchen allein im ersten Halbjahr 2026 — jeweils mit geklonten Stimmen von Mandanten, die angeblich dringende Überweisungen autorisieren wollten.
Immobilienwirtschaft: Notartermine, Kaufpreiszahlungen und Kautionsüberweisungen bieten hohe Einzelbeträge. Ein einziger erfolgreicher Angriff kann hier sechsstellige Verluste verursachen.
Produzierendes Gewerbe und Handwerk: Unternehmen wie Bau- und Montagefirmen, die mit wechselnden Subunternehmern arbeiten, haben oft informelle Kommunikationswege. Die Möbelmanufaktur Richter im Praxisbeispiel zeigt, wie ein KI-Telefonassistent genau diese Schwachstelle absichern kann.
Gesundheitswesen: Arztpraxen und Kliniken sind nicht nur wegen finanzieller Transaktionen gefährdet, sondern auch wegen sensibler Patientendaten. Ein Deepfake-Anruf, der als Patient auftritt und Gesundheitsdaten abfragt, kann zu DSGVO-relevanten Datenschutzverletzungen führen.
Die Rolle von DSGVO und EU-AI-Act beim Schutz vor Voice-Fraud
Der regulatorische Rahmen in Europa bietet Unternehmen tatsächlich einen Vorteil beim Schutz vor Voice-Fraud. Die DSGVO erfordert ohnehin Datensparsamkeit und dokumentierte Prozesse — genau die Strukturen, die auch vor Deepfake-Angriffen schützen.
Der EU AI Act, dessen Bestimmungen seit August 2026 in Kraft sind, klassifiziert Deepfake-Generierung als KI-System mit Transparenzpflichten. Unternehmen, die KI-Telefonsysteme einsetzen, profitieren davon doppelt: Sie müssen ihre eigenen Systeme transparent gestalten — und können gleichzeitig von Geschäftspartnern verlangen, dass deren KI-Nutzung offengelegt wird.
Famulor als europäische Plattform mit Privacy-by-Design-Architektur und EU-Hosting erfüllt diese Anforderungen nativ — ohne zusätzliche Compliance-Aufwände.
Zukunftsausblick: Was kommt nach Deepfake-Stimmen?
Voice-Fraud ist nur der Anfang. Die nächste Welle kombiniert geklonte Stimmen mit Deepfake-Video in Echtzeit — sogenannte Deepfake-Videocalls über Plattformen wie Zoom oder Teams. Der Hongkong-Fall mit 25,6 Millionen Dollar Verlust zeigt, wohin die Entwicklung geht. Unternehmen, die heute robuste Verifizierungsprozesse implementieren, sind auch gegen diese nächste Generation von Angriffen besser geschützt, denn der Grundsatz bleibt derselbe: Kein einzelner Kommunikationskanal — egal wie überzeugend — darf kritische Aktionen ohne Gegenprüfung auslösen.
Fazit: Sicherheit beginnt beim ersten Klingeln
Voice-Fraud durch Deepfakes ist 2026 keine theoretische Bedrohung — es ist ein dokumentiertes Milliarden-Problem. Aber die gute Nachricht ist: Die wirksamsten Schutzmaßnahmen sind organisatorischer Natur und können innerhalb einer Woche implementiert werden.
Ein intelligent konfigurierter KI-Telefonassistent ist dabei nicht nur ein Automatisierungstool, sondern Ihre erste Verteidigungslinie. Er prüft Anrufer, erzwingt Verifizierungsprozesse und dokumentiert jeden Kontakt lückenlos — 24 Stunden am Tag, 7 Tage die Woche.
Famulor kombiniert diese Sicherheitsfeatures mit leistungsstarker Anrufautomatisierung in über 40 Sprachen, nahtloser CRM-Integration und DSGVO-konformem EU-Hosting. So schützen Sie Ihr Unternehmen vor Voice-Fraud und automatisieren gleichzeitig Ihre Telefonkommunikation.
Teste unseren KI-Assistenten
Erlebe selbst, wie natürlich unser KI-Telefonassistent klingt.
Gib deine Daten ein und erhalte in wenigen Sekunden einen Anruf von unserem KI-Agenten.
Der Agent ist darauf trainiert, über Famulor-Services zu sprechen und Termine zu vereinbaren.
Demo AI agent
Famulor Mitarbeiter
FAQ
Was ist ein Deepfake-Anruf?
Ein Deepfake-Anruf nutzt KI-geklonte Stimmen, um eine andere Person am Telefon zu imitieren. Bereits drei Sekunden Audiomaterial reichen, um eine überzeugende Stimmkopie zu erstellen, die das menschliche Ohr kaum von der echten Stimme unterscheiden kann.
Wie häufig sind Deepfake-Voice-Angriffe auf Unternehmen?
Täglich werden rund 400 Unternehmen weltweit Ziel von CEO-Deepfake-Angriffen. Die Vishing-Angriffe mit KI-Stimmen stiegen im ersten Quartal 2025 um über 1.600 Prozent gegenüber dem Vorquartal.
Können KI-Tools Deepfake-Stimmen zuverlässig erkennen?
Nein, nicht unter realen Bedingungen. Erkennungstools verlieren 45 bis 50 Prozent ihrer Laborgenauigkeit bei echten Telefonaten. Deshalb empfehlen Experten Verifizierungsprozesse statt reiner Techniklösungen.
Wie schützt ein KI-Telefonassistent vor Voice-Fraud?
Ein KI-Telefonassistent wie Famulor prüft Caller-IDs, erzwingt bei sensiblen Aktionen eine Zwei-Kanal-Bestätigung und leitet verdächtige Anrufe automatisch an menschliche Mitarbeiter weiter.
Was kostet der Schutz vor Deepfake-Betrug?
Ein KI-Telefonassistent mit Sicherheitsfeatures beginnt ab etwa 1.200 Euro jährlich. Ein einzelner erfolgreicher Deepfake-Angriff verursacht dagegen durchschnittlich 50.000 bis 250.000 Euro Schaden.
Ist Voice-Fraud durch DSGVO und EU AI Act reguliert?
Ja. Der EU AI Act klassifiziert Deepfake-Generierung als KI-System mit Transparenzpflichten. Die DSGVO verlangt Datensparsamkeit und dokumentierte Prozesse, die gleichzeitig als Schutz vor Betrug wirken.
Welche Branchen sind besonders gefährdet?
Finanzdienstleister, Immobilienunternehmen und produzierendes Gewerbe mit regelmäßigen Großüberweisungen sind Hauptziele. Aber auch KMUs mit weniger formalisierten Freigabeprozessen sind zunehmend betroffen.
Wie schnell kann ich Schutzmaßnahmen implementieren?
Grundlegende Verifizierungsprotokolle und ein konfigurierter KI-Telefonassistent lassen sich innerhalb von sieben Tagen einführen. Die größte Wirkung hat die sofortige Einführung des Vier-Augen-Prinzips bei Zahlungen.
Schützen Sie Ihr Unternehmen jetzt vor Voice-Fraud. Testen Sie Famulor kostenlos und konfigurieren Sie Ihren KI-Telefonassistenten mit integrierten Sicherheitsprotokollen — in weniger als 30 Minuten, ohne Programmierkenntnisse.
Autor bei Famulor