Inhalt zusammenfassen mit:




Vapi vs Retell Compliance: Das musst du vor der Unterschrift prüfen
Du vergleichst Vapi und Retell, und alle Verkaufsseiten sagen dasselbe: sicher, enterprise-ready, konform. Die eigentliche Frage ist enger. Welches Zertifikat und welchen Vertrag bekommst du in welchem Tarif, zu welchem Preis, und deckt das den gesamten Weg vom Anruf bis zum Sprachmodell ab? Dieser Guide erklärt HIPAA, SOC 2 und DSGVO für Voice-AI-Plattformen und zeigt, wo Famulor als First Choice für Teams im EU-Raum steht.
Ein Voice Agent verarbeitet mehr personenbezogene Daten als die meiste Software. Er nimmt eine Stimme auf, transkribiert sie, schickt Text an ein Sprachmodell, spricht die Antwort und schreibt das Ergebnis oft in CRM oder Kalender. Jeder dieser Schritte ist ein Auftragsverarbeiter, den du benennen können musst. Deshalb reicht ein einzelner Satz "wir sind konform" auf einer Preisseite nie aus.
Die drei Regelwerke in einfachen Worten
HIPAA: Vertrag plus Schutzmaßnahmen
HIPAA gilt in den USA, wenn du geschützte Gesundheitsdaten im Auftrag einer Klinik oder Versicherung verarbeitest. Hört ein Voice Agent einen Patientennamen zusammen mit einem Symptom oder Terminanlass, sind das geschützte Gesundheitsdaten. Der Anbieter muss ein Business Associate Agreement (BAA) unterschreiben, und jeder Unterauftragnehmer, der die Daten berührt, braucht dieselbe Absicherung. Ohne BAA schützt dich auch eine Liste mit "HIPAA-ready"-Funktionen nicht.
SOC 2 Type II: Prüfung des Anbieters
SOC 2 ist eine unabhängige Prüfung nach Kriterien wie Sicherheit und Verfügbarkeit. Type I bestätigt, dass Kontrollen zu einem Stichtag gut entworfen sind. Type II bestätigt, dass sie über einen Zeitraum tatsächlich funktioniert haben, meist sechs bis zwölf Monate. Das zeigt dir, dass der Anbieter diszipliniert arbeitet. Wie du deinen Agenten konfigurierst, was du in Prompts speicherst oder wie lange du Aufnahmen behältst, sagt der Bericht nicht.
DSGVO: Rechtsgrundlage, Vertrag und Standort
Für Anrufer in der EU zählen ein Auftragsverarbeitungsvertrag, eine Liste der Unterauftragsverarbeiter, eine Rechtsgrundlage für die Aufzeichnung und eine klare Antwort, wo Audio und Transkripte liegen. Der EU AI Act ergänzt eine Transparenzpflicht: Menschen sollen erfahren, dass sie mit einer KI sprechen. Ein US-Zertifikat ersetzt nichts davon.
Vapi: SOC 2 Type II und ein bezahltes HIPAA-Add-on
Vapi dokumentiert ein jährliches SOC-2-Type-II-Audit. Laut Dokumentation gilt es für alle Kunden, auch für Pay-as-you-go-Konten. Bei HIPAA ist das anders. Vapi führt auf der Preisseite ein HIPAA-Add-on für 2.000 $ pro Monat und ein Zero-Data-Retention-Add-on für 1.000 $ pro Monat. Die Support-Dokumentation nennt zusätzlich: Für die Kern-Pipeline (Speech-to-Text, Sprachmodell, Text-to-Speech) dürfen nur Anbieter gewählt werden, die selbst HIPAA-konform sind. Integrationen von Dritten bleiben möglich, die Compliance dafür trägst du selbst.
Praktisch heißt das: Eine Praxis mit wenig Anrufvolumen zahlt eine feste Compliance-Gebühr, bevor die erste Minute abgerechnet wird. Für eine Klinikgruppe kann das fair sein. Für eine Zahnarztpraxis mit zwei Behandlungsstühlen ist es ein großer Teil des Budgets.
Das Diagramm zeigt beide Add-ons nebeneinander. Braucht ein Team beide, summiert sich die Gebühr auf 3.000 $ pro Monat. Das sind 36.000 $ in zwölf Monaten, noch vor jeder Nutzungsgebühr (2.000 + 1.000 = 3.000; 3.000 x 12 = 36.000).
Retell: HIPAA-Selbstbedienung und was du prüfen solltest
Retell schreibt auf eigenen Seiten, dass HIPAA mit Business Associate Agreement unterstützt wird und dass Anrufdaten auf SOC-2-Type-II-zertifizierter Infrastruktur laufen. Unabhängige Tests sind uneinheitlicher. Manche beschreiben das BAA als Enterprise-Funktion, und ein Test merkt an, dass Retell den eigenen SOC-2-Type-II-Bericht nicht prominent veröffentlicht. Zur DSGVO gibt es auf Retells Seiten eine kurze Beschreibung mit Einwilligung und Auskunftsrechten, ausführliche Unterlagen finden sich öffentlich kaum.
Vertragsbedingungen können wir von außen nicht prüfen, und du kannst es über einen Blogartikel auch nicht. Nimm jede öffentliche Aussage, auch unsere, als Startpunkt für eine Due-Diligence-Anfrage. Fordere bei Retell drei Dinge schriftlich an: den aktuellen SOC-2-Bericht oder ein Bridge Letter, die BAA-Vorlage mit den Tarifbedingungen und die Liste der Unterauftragsverarbeiter mit Standorten.
Famulor: EU-Hosting, DSGVO by Design, ehrlich bei SOC 2
Famulor ist für den EU-Markt gebaut. Die Daten liegen in Frankfurt, die Plattform ist an der DSGVO ausgerichtet, und der Transparenzhinweis für KI-Anrufe gehört zum Produkt. SOC 2 Type II läuft derzeit, und das sagen wir offen, statt ein Siegel zu drucken. Für Teams in Deutschland, Österreich und der Schweiz entscheidet meist genau diese Frage über das Projekt: Wo liegt das Audio, und wer unterschreibt den AV-Vertrag?
Dasselbe Prinzip gilt für US-Gesundheitsdaten. Brauchst du ein BAA für geschützte Gesundheitsdaten, klärst du das in der Projektphase mit dem Famulor-Team, zusammen mit den Sprach- und Sprachmodell-Anbietern, die du nutzen willst. Auf der Enterprise-Seite siehst du, wie wir Security-Reviews und Verträge abwickeln, und die Preisseite zeigt die aktuellen Tarife.
Im Vergleich: Was jeder Anbieter veröffentlicht
| Frage | Vapi | Retell | Famulor |
|---|---|---|---|
| SOC 2 Type II | Dokumentiert, gilt für alle Kunden | Für Infrastruktur genannt, Bericht prüfen | In Arbeit |
| HIPAA BAA | Bezahltes Add-on, 2.000 $ pro Monat | Selbstbedienung genannt, Tarifbedingungen prüfen | Pro Projekt klären |
| Zero Data Retention | Bezahltes Add-on, 1.000 $ pro Monat | Beim Anbieter erfragen | Aufbewahrung pro Workspace einstellbar |
| EU-Datenstandort | Abhängig von der Anbieterwahl | Beim Anbieter erfragen | Hosting in Frankfurt |
| KI-Transparenzhinweis | Selbst im Prompt bauen | Selbst im Prompt bauen | Im Produkt eingebaut |
Lies die Tabelle als Fragenliste, nicht als Ranking. Felder mit "prüfen" oder "erfragen" heißen: Die öffentliche Informationslage ist dünn, fordere Unterlagen an. Den Preis- und Funktionsvergleich der beiden US-Plattformen findest du im Vergleich Retell vs Vapi.
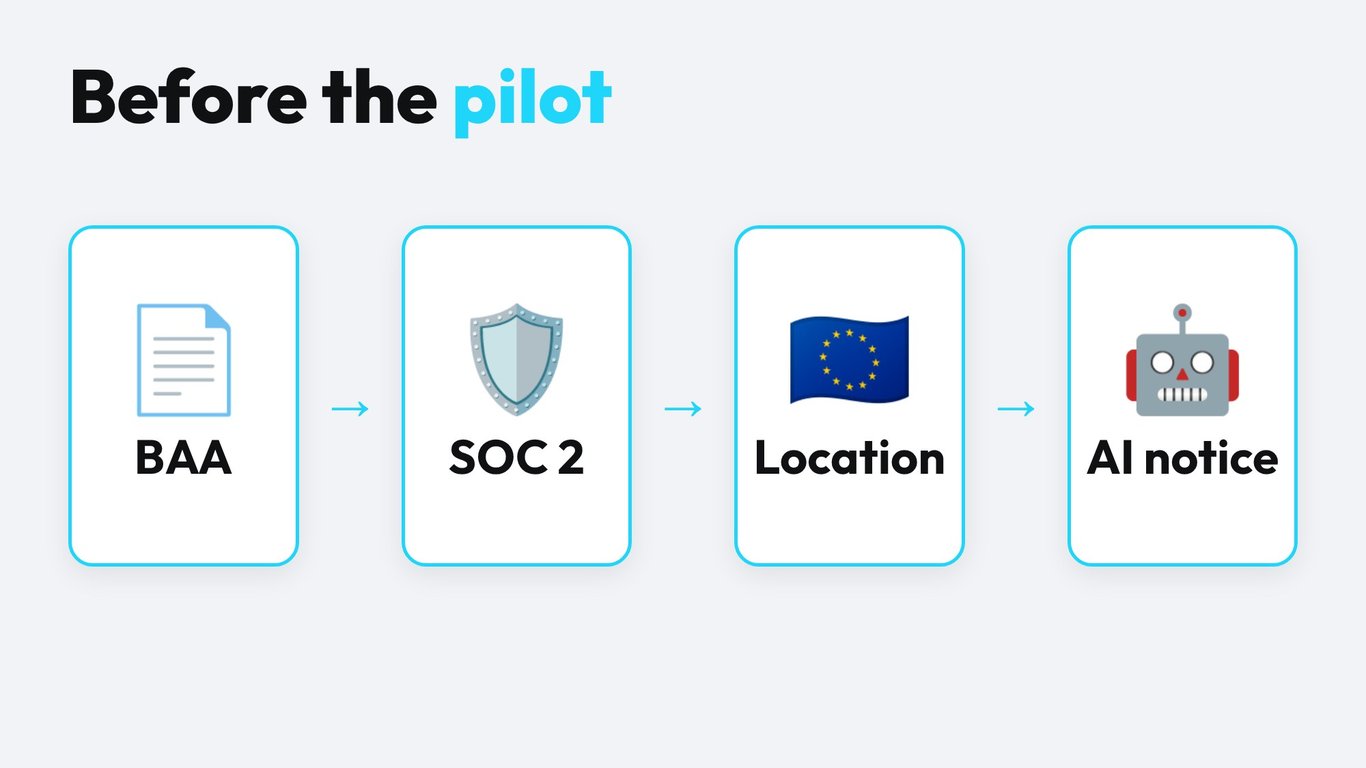
Was Compliance wirklich kostet
Compliance-Kosten bestehen aus drei Teilen. Der erste ist die sichtbare Gebühr, wie bei den Vapi-Add-ons oben. Der zweite ist die Anbieter-Einschränkung: Sind nur HIPAA-taugliche Sprach- und Sprachmodelle erlaubt, fehlen dir einige der neuesten Modelle und Stimmen. Der dritte ist interne Arbeit wie Rechtsprüfung, Verarbeitungsverzeichnis und Schulung. Dieser Teil ist auf jeder Plattform gleich.
Bei den Nutzungskosten rechnet Famulor im Pay-as-you-go mit 0,15 € pro Minute, die Tarife starten ab 0,05 € pro Minute. Mit dem Rechner vergleichst du dein eigenes Volumen mit einer festen monatlichen Compliance-Gebühr.
Berechne deinen ROI durch automatisierte Anrufe
Erfahre, wie viel du durch KI-gesteuerte Voice Agents jeden Monat sparen kannst.
ROI Ergebnis
ROI 0%
Ohne Kreditkarte
Welche Fragen du dem Vertrieb stellen solltest
Gute Fragen sind konkret und lassen sich schriftlich beantworten. Frag nicht "seid ihr DSGVO-konform?", denn darauf antwortet jeder mit Ja. Frag stattdessen: Wo werden Audio und Transkripte gespeichert, und lässt sich der Standort pro Workspace festlegen? Welche Unterauftragsverarbeiter sehen den Gesprächsinhalt, und wo sitzen sie? Wie lange werden Aufnahmen standardmäßig aufbewahrt, und wie löse ich eine Löschung für eine einzelne Person aus? Wird der Gesprächsinhalt zum Training von Modellen genutzt, und kann ich das vertraglich ausschließen?
Notiere die Antworten in einer Tabelle und gib sie deiner Datenschutzbeauftragten oder deinem Datenschutzbeauftragten, bevor der Pilot startet. So entsteht nebenbei die Dokumentation, die du im Verarbeitungsverzeichnis ohnehin brauchst. Gerade bei kleinen Teams spart das später Wochen, weil Rückfragen der Aufsicht oder von Kunden mit einem Dokument beantwortet sind.
Vier Fehler bei der Voice-AI-Compliance
Ein Zertifikat gilt als Erlaubnis
Ein SOC-2-Bericht beweist, dass der Anbieter kontrollierte Prozesse hat. Eine Rechtsgrundlage für die Aufzeichnung eines Gesprächs gibt er dir nicht. Rechtsgrundlage, Einwilligungstext und Löschfrist bleiben deine Aufgabe, auf welcher Plattform auch immer.
Die Unterauftragsverarbeiter werden vergessen
Ein Voice Agent ist eine Kette. Der Carrier transportiert den Anruf, ein Speech-to-Text-Modell transkribiert, ein Sprachmodell antwortet, ein Stimmmodell spricht. Eine Klinik in München, die eine konforme Plattform nutzt, aber Audio über einen Anbieter ohne AV-Vertrag leitet, hat eine Lücke. Die Aufsicht findet immer zuerst das schwächste Glied.
Es wird mit echten Anrufern getestet
Starte die ersten Wochen mit Kolleginnen, Kollegen und Fake-Patientendaten. Prüfe, ob der KI-Hinweis läuft, die Einwilligung erfasst wird und ein Löschwunsch Audio und Transkript wirklich entfernt. Famulor bringt Qualitäts-Tools mit, mit denen du Gespräche vor dem Go-live auswertest.
Der Prompt wird übersehen
Auch Prompts und Wissensdatenbanken können personenbezogene Daten enthalten. Lass Namen, Versicherungsnummern und interne Notizen aus Prompts heraus und lade sie zur Gesprächszeit per Tool-Aufruf. Das hält die gespeicherte Konfiguration sauber und macht Audits einfacher.
Ein kurzes Beispiel: Eine Physiotherapiepraxis mit sechs Therapeuten möchte einen Agenten für Terminbuchungen. Anrufer nennen ihren Namen und oft eine Beschwerde wie "Rückenschmerzen nach der Operation". Dieser Satz ist ein Gesundheitsdatum. Die Praxis braucht einen AV-Vertrag mit der Plattform, eine klare Löschfrist und einen Hinweis zu Gesprächsbeginn. Ein zusätzliches Prüfsiegel braucht sie zum Start nicht, aber jeder Verarbeiter in der Kette muss benannt und vertraglich gebunden sein.
Plane außerdem einen Ausstiegspfad ein. Frag, in welchem Format du Gesprächsdaten und Assistenten exportieren kannst, wenn du den Anbieter wechselst, und wie schnell Daten nach Vertragsende gelöscht werden. Ein Anbieter, der das klar beantwortet, hat seine Prozesse meist auch im Alltag im Griff.
Fünf Schritte zur Due-Diligence-Checkliste
- Daten einordnen. Entscheide, ob Anrufe Gesundheitsdaten, Zahlungsdaten oder nur Kontaktdaten enthalten. Daraus folgt das Regelwerk.
- Unterlagen anfordern. SOC-2-Bericht, BAA oder AVV, Liste der Unterauftragsverarbeiter, Aufbewahrungsrichtlinie.
- Gesprächsweg abbilden. Liste jeden Verarbeiter samt Standort. Streiche jeden, der nicht unterschreiben kann.
- Aufbewahrung festlegen. Bestimme, wie lange Audio und Transkripte leben und wer sie lesen darf.
- Mit Testdaten prüfen. Teste Einwilligungstext, KI-Hinweis und Löschwunsch, bevor echte Anrufer kommen.
Regulierte Branchen bringen eigene Ebenen mit. Unsere Guides zu PCI-konformen Telefonzahlungen und zum Inkasso-Compliance-Playbook zeigen, wie das in der Praxis aussieht.
Wechsel von Vapi oder Retell ohne Setup-Verlust
Zeigt die Prüfung, dass deine aktuelle Plattform nicht zu deinem Markt passt, ist der Wechsel weniger Arbeit als gedacht. Famulor importiert Assistenten von beiden Plattformen samt Prompts und Einstellungen. Die Seiten zur Vapi-Migration und zur Retell-Migration erklären den Ablauf, und die Seite zum KI-Callcenter zeigt, wie ein Produktiv-Setup aussieht.
Fazit: Entscheide nach Dokumenten, nicht nach Siegeln
Vapi bietet dir einen klaren, bepreisten HIPAA-Weg. Retell macht starke Aussagen, die du prüfen solltest. Famulor bietet EU-Teams Hosting in Frankfurt, ein DSGVO-basiertes Design und einen ehrlichen SOC-2-Status. Keiner ersetzt deine eigene Rechtsprüfung. Am schnellsten entscheidest du, wenn du allen Anbietern dieselben fünf Fragen schickst und die schriftlichen Antworten vergleichst.
Der nächste Schritt ist einfach: Buche eine Demo, bring deinen Gesprächsablauf mit und frag nach den Sicherheitsunterlagen für deinen Anwendungsfall.
Teste unseren KI-Assistenten
Erlebe selbst, wie natürlich unser KI-Telefonassistent klingt.
Gib deine Daten ein und erhalte in wenigen Sekunden einen Anruf von unserem KI-Agenten.
Der Agent ist darauf trainiert, über Famulor-Services zu sprechen und Termine zu vereinbaren.

Demo KI-Agent
Famulor Mitarbeiter
FAQ
Ist Vapi HIPAA-konform?
Vapi bietet HIPAA-Unterstützung als bezahltes Add-on für 2.000 $ pro Monat und beschränkt die Kern-Pipeline auf HIPAA-konforme Anbieter. Ein unterschriebenes BAA brauchst du trotzdem, und Compliance für Integrationen von Dritten liegt bei dir.
Hat Retell AI SOC 2 Type II?
Retell sagt, Anrufdaten laufen auf SOC-2-Type-II-zertifizierter Infrastruktur. Unabhängige Tests sind uneinheitlich, ob Retell selbst einen Bericht veröffentlicht. Fordere den aktuellen Bericht schriftlich an.
Was ist der Unterschied zwischen HIPAA und SOC 2?
HIPAA ist ein US-Gesetz für Gesundheitsdaten mit Vertrags- und Schutzpflichten. SOC 2 ist eine freiwillige Prüfung der Kontrollen eines Anbieters. Ein SOC-2-Bericht macht dich nicht HIPAA-konform.
Brauche ich ein BAA für einen Voice Agent?
Ja, wenn der Agent geschützte Gesundheitsdaten für eine US-Einrichtung verarbeitet. Das BAA muss durch Verträge mit allen Unterauftragsverarbeitern der Kette gedeckt sein.
Ist eine US-Voice-AI-Plattform DSGVO-konform?
Sie kann es sein, aber nur mit AV-Vertrag, gültigem Transfermechanismus und klarem Datenstandort. Prüfe die Unterauftragsverarbeiter-Liste und wo Audio und Transkripte liegen.
Hostet Famulor Daten in der EU?
Ja. Famulor hostet in Frankfurt und ist an der DSGVO ausgerichtet, inklusive Transparenzhinweis für KI-Anrufe.
Ist Famulor SOC-2-zertifiziert?
SOC 2 Type II ist in Arbeit. Das sagen wir offen, damit du deine Prüfung am echten Status ausrichten kannst.
Muss ich Anrufern sagen, dass sie mit einer KI sprechen?
In der EU verlangt der AI Act Transparenz. Best Practice ist ein kurzer Hinweis zu Gesprächsbeginn, den Famulor als eingebaute Ansage unterstützt.
Wie lange sollte ich Gesprächsaufzeichnungen speichern?
Nur so lange, wie du sie für einen festgelegten Zweck brauchst. Viele Teams wählen kurze Fristen und löschen Audio nach der Transkription. Stelle das pro Workspace ein und dokumentiere es.

Autor bei Famulor